CERT-In’s 12-Hour Remediation Window: Why Faster Patching Is Not Enough

Categories: Vulnerability & Exposure Management
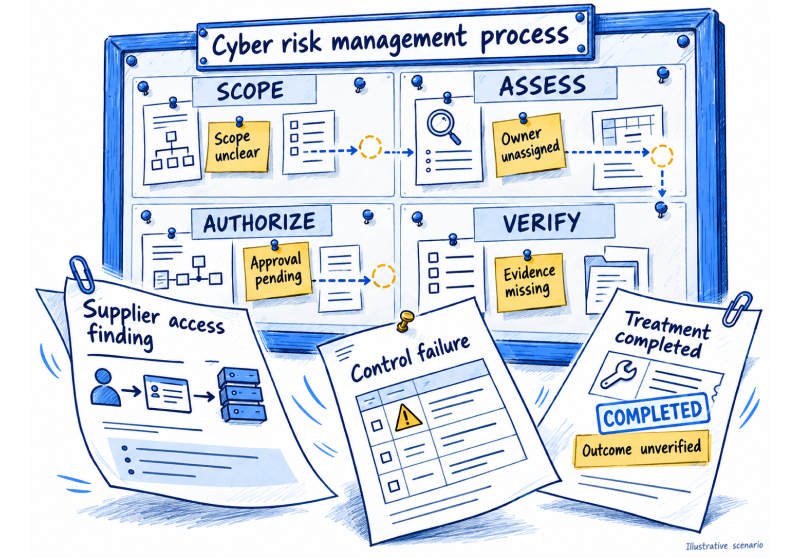
Cybersecurity Risk Management Process: A Practical Guide to Decisions

Categories: Cybersecurity, Governance Risk and Compliance, Risk Management
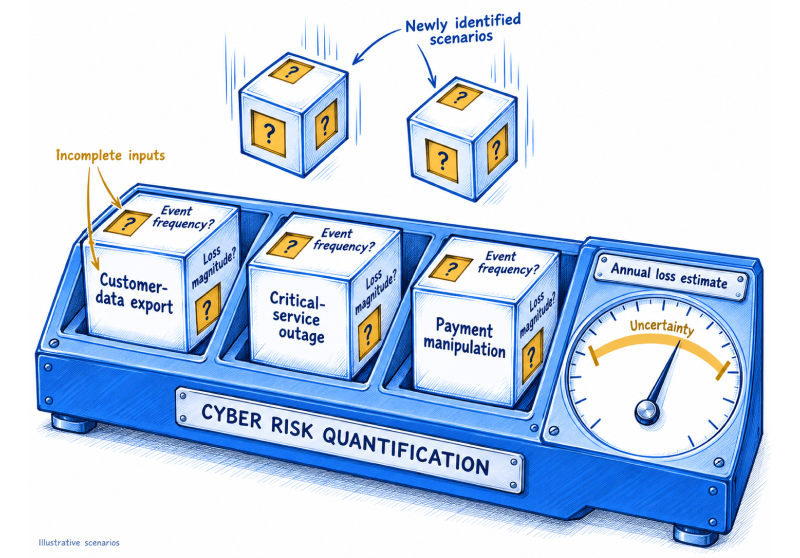
Quantitative Cyber Risk Analysis: Put Loss Ranges to Work in Security Decisions

Categories: Cybersecurity, Governance Risk and Compliance, Risk Management
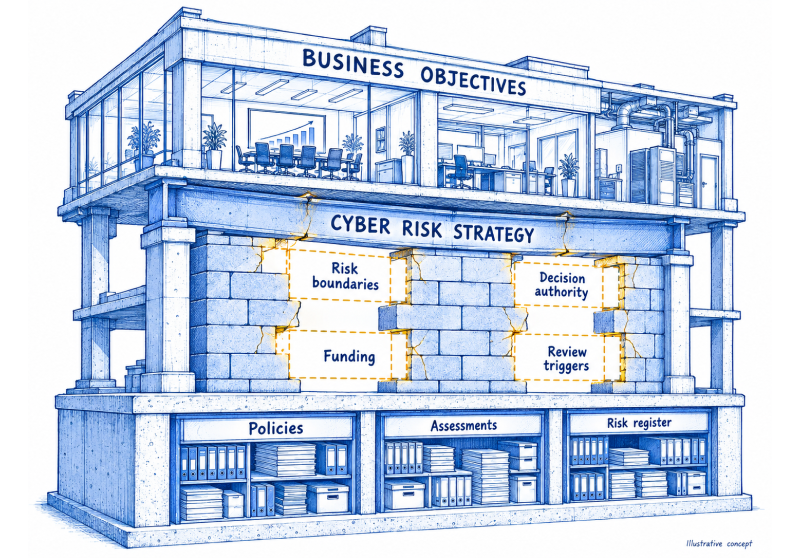
Cybersecurity Risk Management Strategy: Define Priorities, Authority and Limits
Categories: Cybersecurity, Governance Risk and Compliance, Risk Management
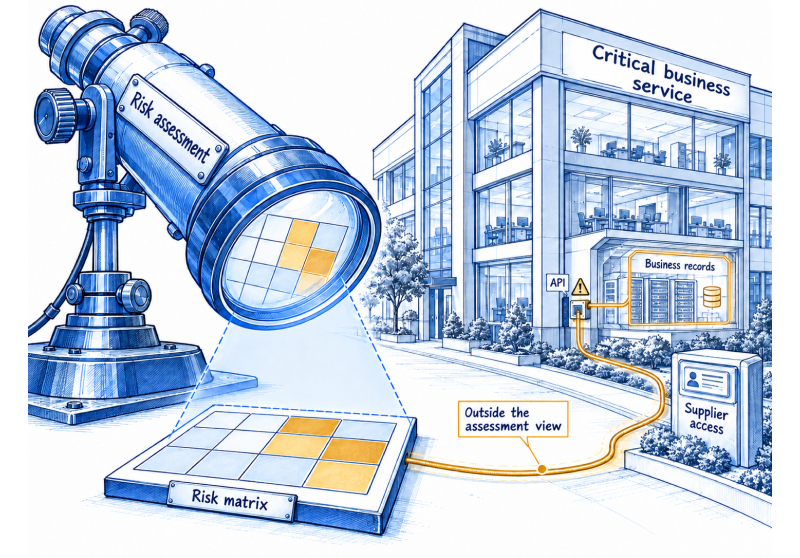
Cybersecurity Risk Management Techniques: Choose the Right Method
Categories: Cybersecurity, GRC, Risk Management
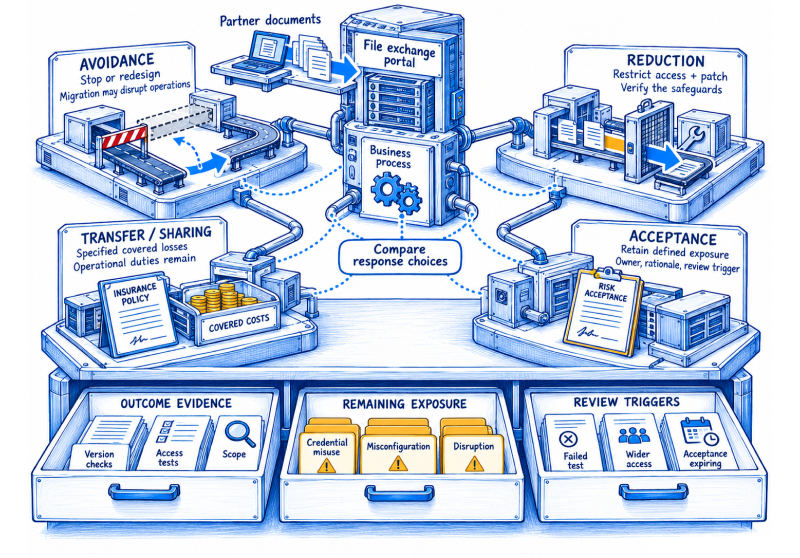
Risk Mitigation Strategies: Comparing Treatment Choices and Trade-offs in Practice
Categories: Cybersecurity, GRC, Risk Management
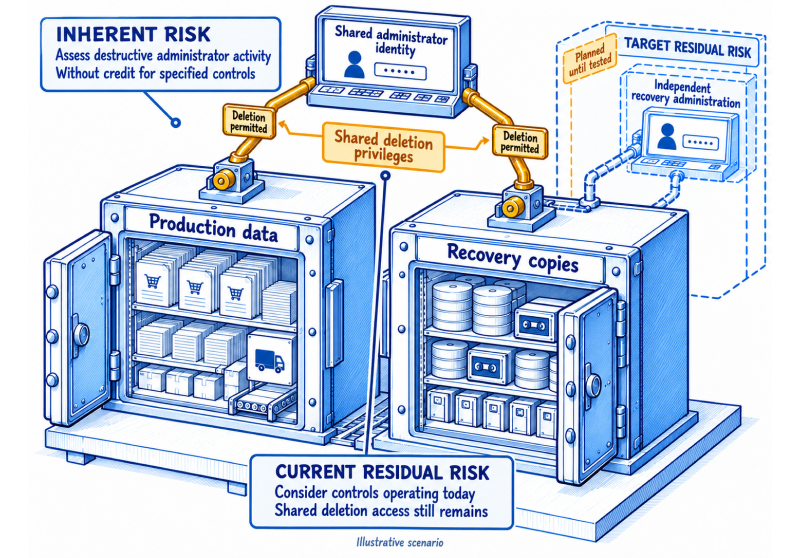
Inherent Risk vs Residual Risk: Use Control Evidence to Defend the Risk You Accept
Categories: Governance and Risk Compliance, Risk Management
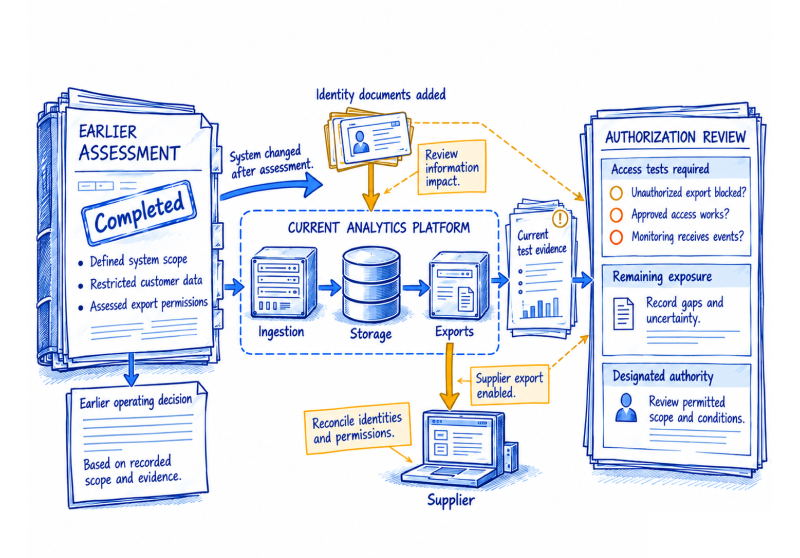
Risk Management Framework in Practice From System Scope to Decisions You Can Defend
Categories: Governance and Compliance, Governance Risk and Compliance, Risk Management
The UAE Risk Landscape Is Changing. Is Your Risk Strategy Keeping Up?

Categories: Governance and Compliance, Risk Management
Risk Control Matrix: Connect Cybersecurity Risks to Controls and Useful Evidence
Categories: Cybersecurity, GRC, Risk Management, Uncategorized
Operational Risk Management in 2026: Keep Decisions Current as Operations Change
Categories: Cybersecurity, GRC, Risk Management
Attack Surface Management in 2026: Find Unknown Assets and Reduce Their Exposure
Categories: Cybersecurity, Exposure Management,, Governance and Compliance
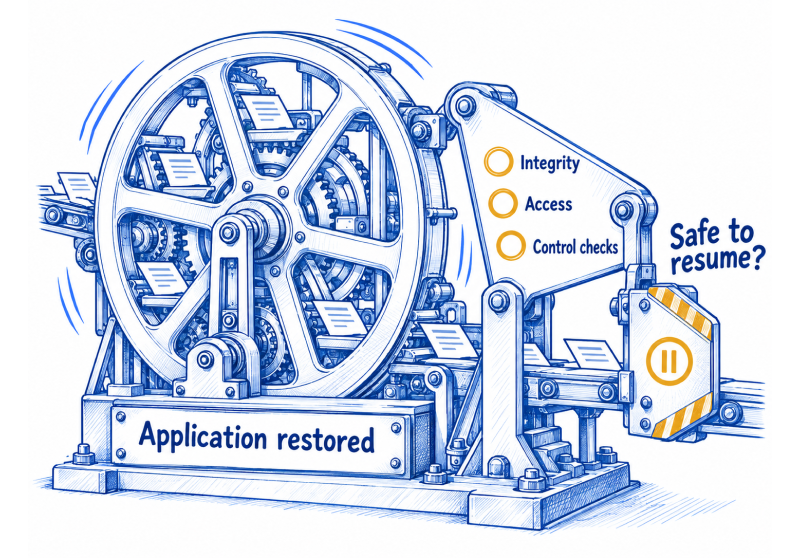
Business Impact Analysis in 2026: Connect Critical Services to Recovery Decisions
Categories: Business Continuity, Governance and Compliance, Risk Management
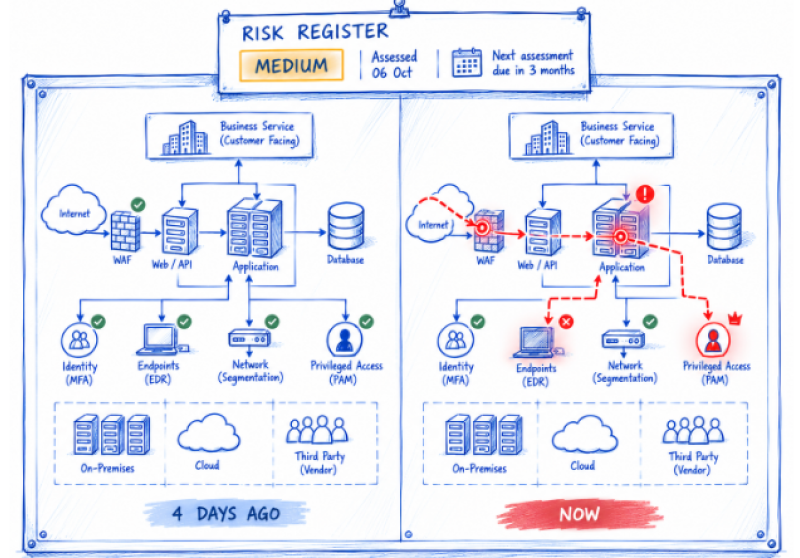
Dynamic Risk Assessment: Keep Cyber Risk Decisions Current as Conditions Change
Categories: Continuous Risk Intelligence, Cyber Risk Management, Governance Risk and Compliance
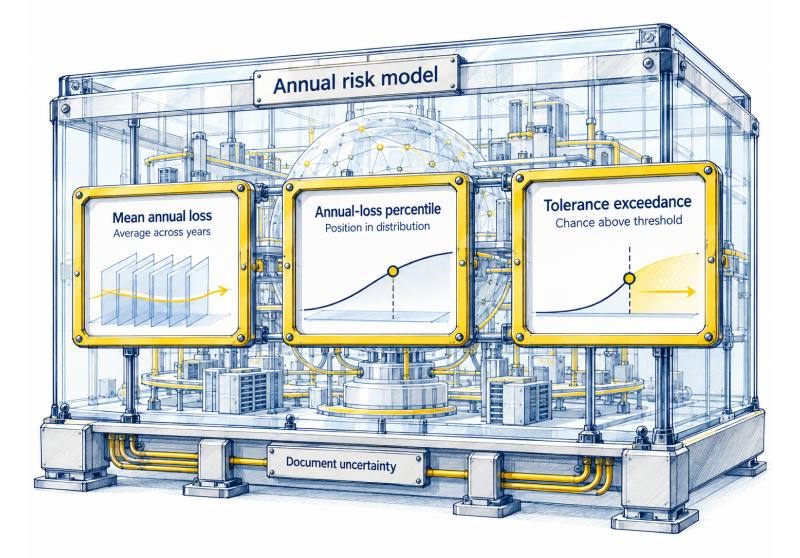
Quantitative Cyber Risk Assessment in 2026 for Better GRC Decisions
Categories: Cybersecurity, Governance and Compliance, Risk Management
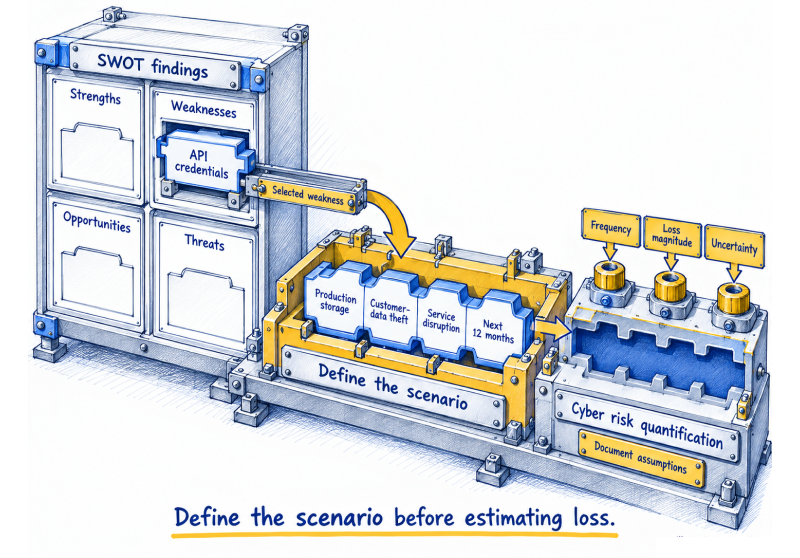
SWOT Analysis and Cyber Risk Quantification: A Practical GRC Strategy for 2026
Categories: Cybersecurity, Governance and Compliance, Risk Management
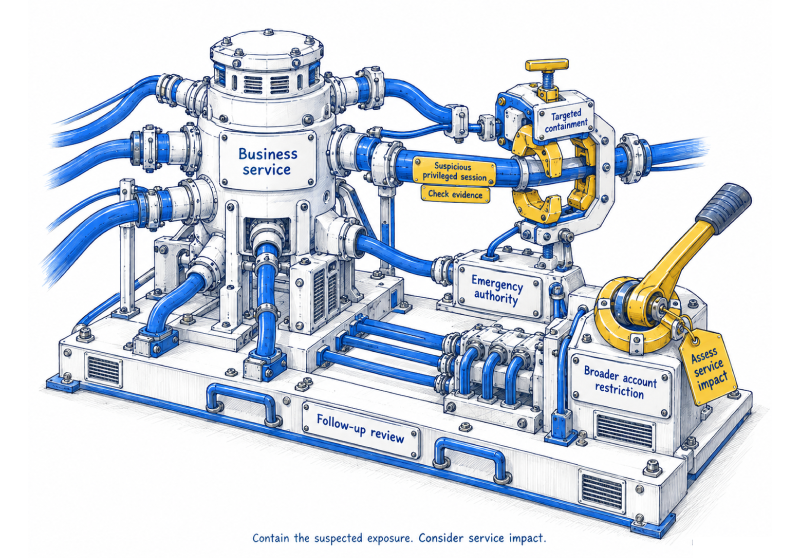
Human Factors in Incident Response in 2026: Make Safer Decisions Under Pressure
Categories: Cybersecurity, Governance and Compliance, Incident Response
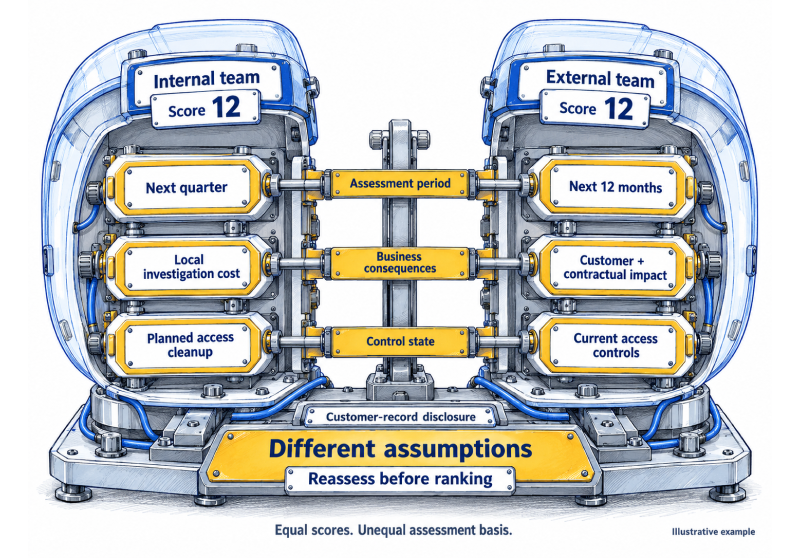
Risk Scoring in 2026: Make Internal and External Risks Comparable Across Teams
Categories: Cybersecurity, Governance and Compliance, Risk Management
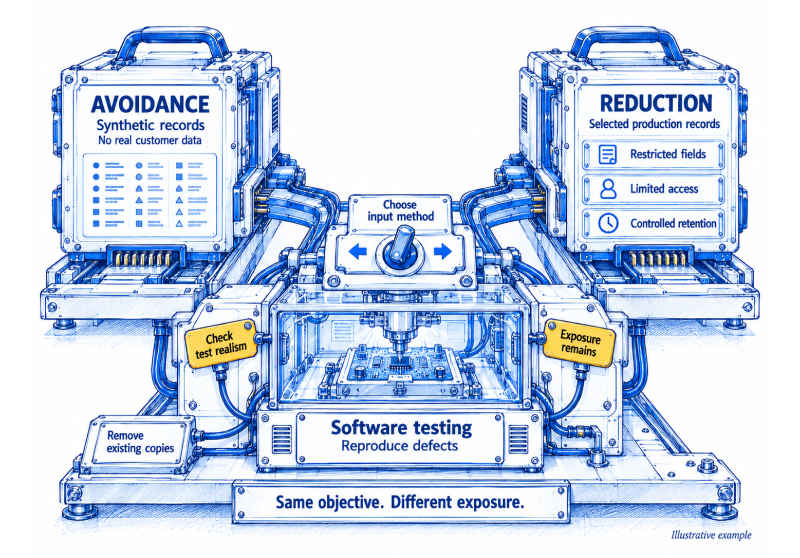
Risk Avoidance vs Risk Reduction in 2026: Choosing the Right Business Response
Categories: Cybersecurity, GRC, Risk Management
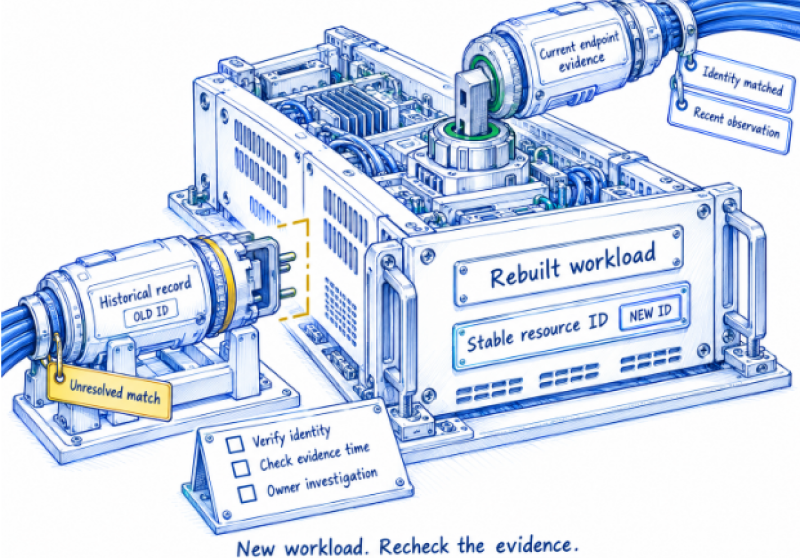
CAASM: Make Asset Visibility Useful for Security Decisions and Responses
Categories: Control Assurance, Cyber Asset Management, Exposure Management,
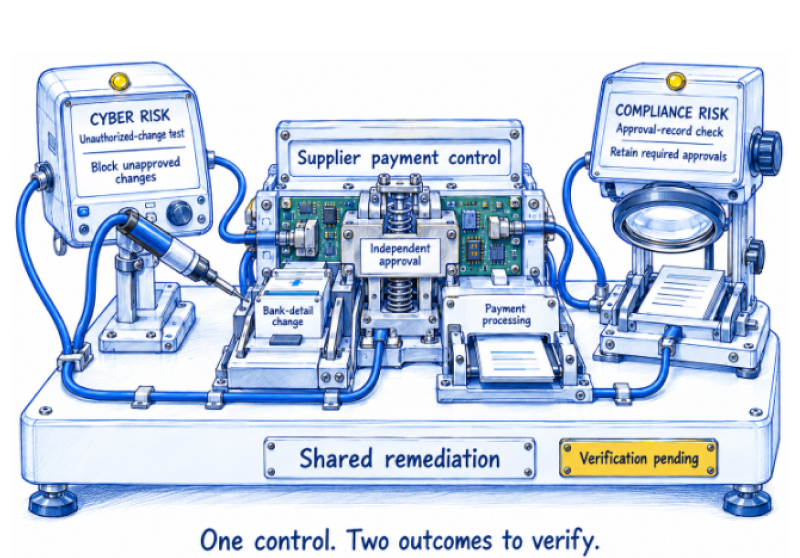
Cyber Risk and Compliance Risk: Decide What Needs Action
Categories: Compliance, Continuous Control Monitoring, Risk Management
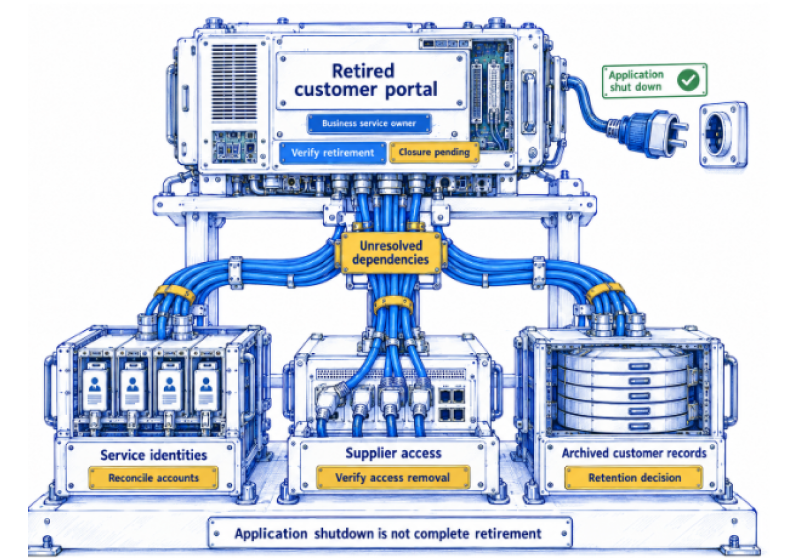
IT GRC: Keep Accountability Intact When Technology Changes
Categories: Continuous Control Monitoring, IT GRC, Risk Management
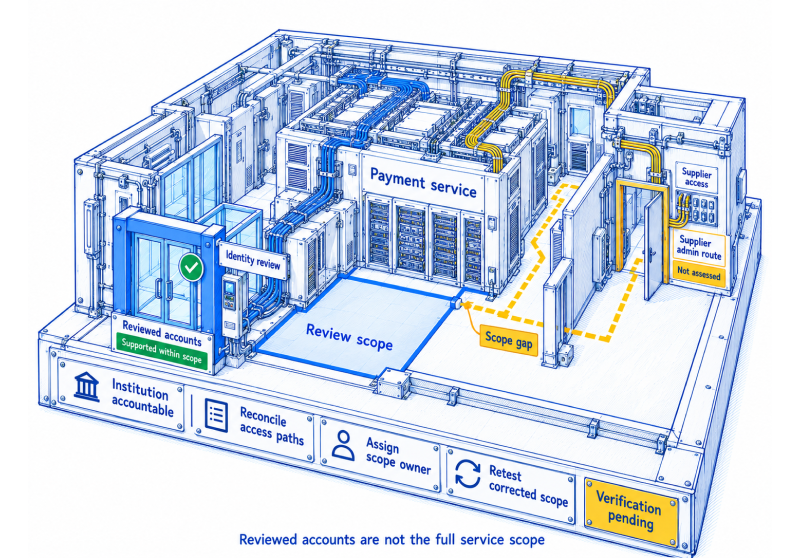
Financial Services Compliance: Can Your Evidence Support the Decision?
Categories: Continuous Control Monitoring, Cybersecurity, Financial Services Compliance
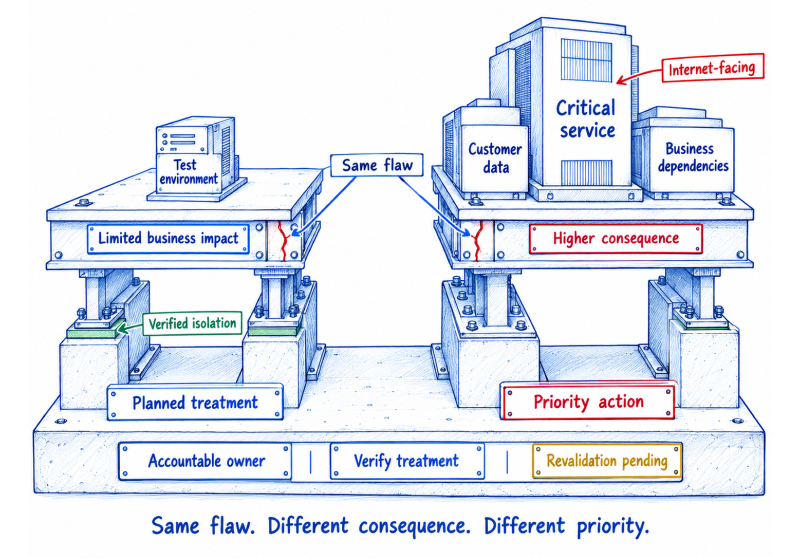
Cybersecurity Risk Scoring: Make the Score Decision-Ready
Categories: Continuous Control Monitoring, Cybersecurity, Risk Management
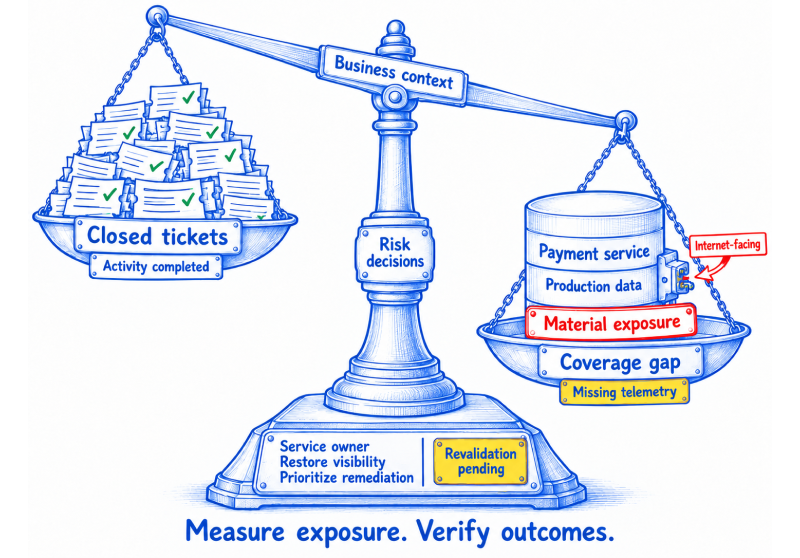
Cybersecurity Metrics in 2026: Link Control Evidence to Better Risk Decisions
Categories: Continuous Control Monitoring, Cybersecurity, GRC
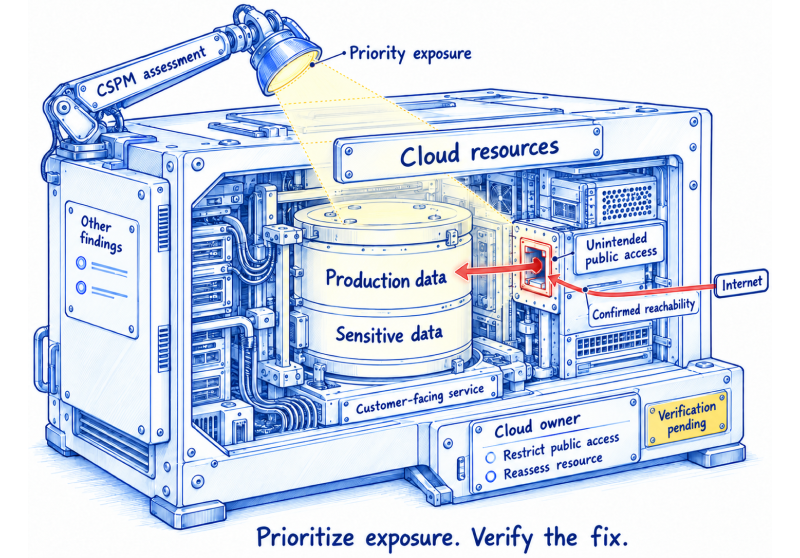
Cloud Security Posture Management: Find and Fix What Matters
Categories: Cloud Security, Continuous Control Monitoring, Risk Management
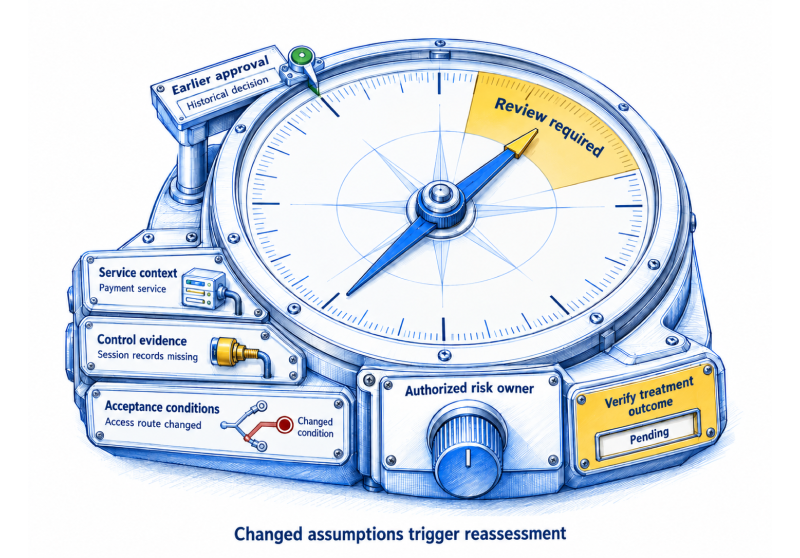
Enterprise GRC in 2026: Connect Cyber Risk, Evidence and Accountable Decisions
Categories: Uncategorized
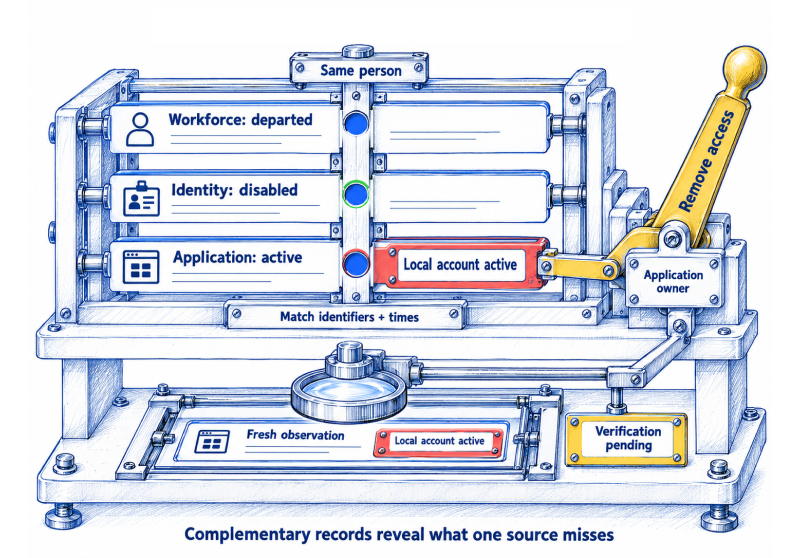
Compliance Automation: Make Your Integrations Count for Trusted Control Evidence
Categories: Uncategorized
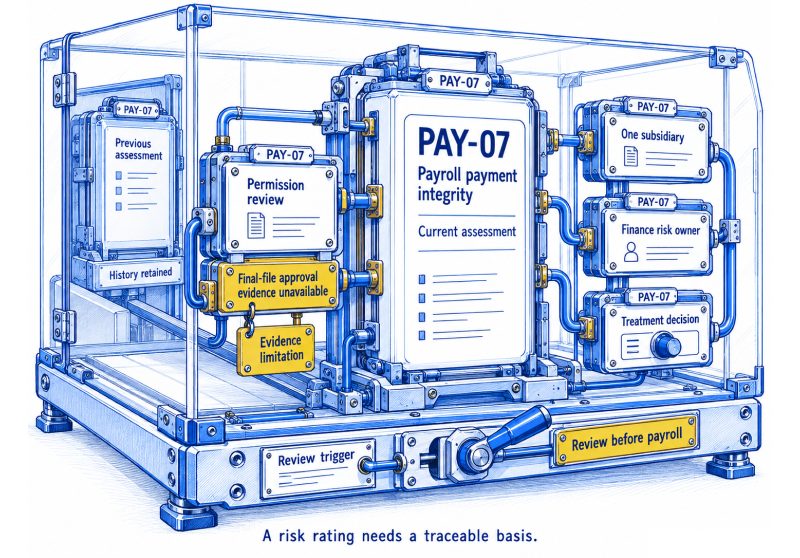
Build a Risk Register in 2026 With Clear Evidence and Traceable Business Decisions
Categories: Cybersecurity, GRC, Risk Management, Uncategorized
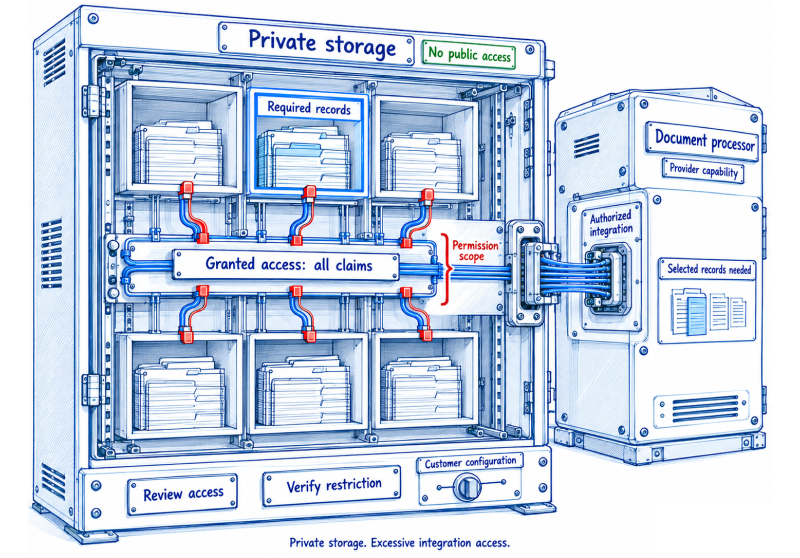
Cloud Risk Management in 2026: Map Ownership Across Services and Dependencies
Categories: Cloud Security, GRC, Risk Management
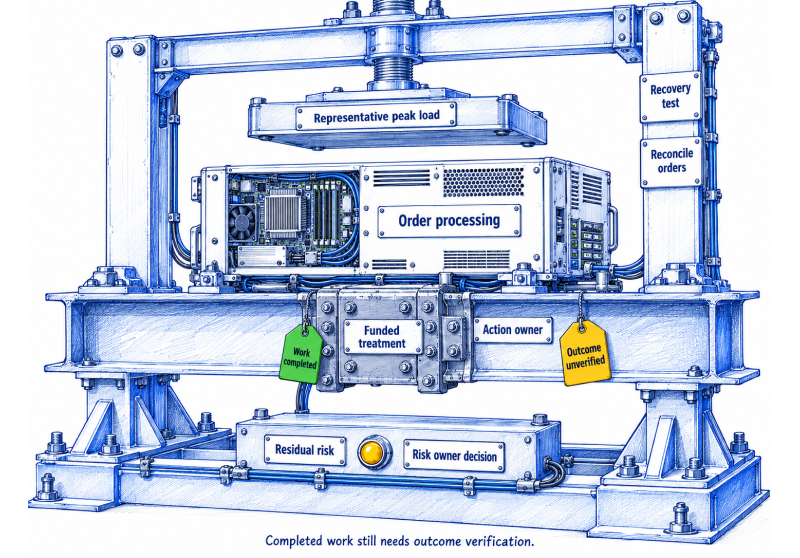
Risk Management Plan in 2026: Turn Decisions into Funded and Accountable Actions
Categories: Cybersecurity, GRC, Risk Management
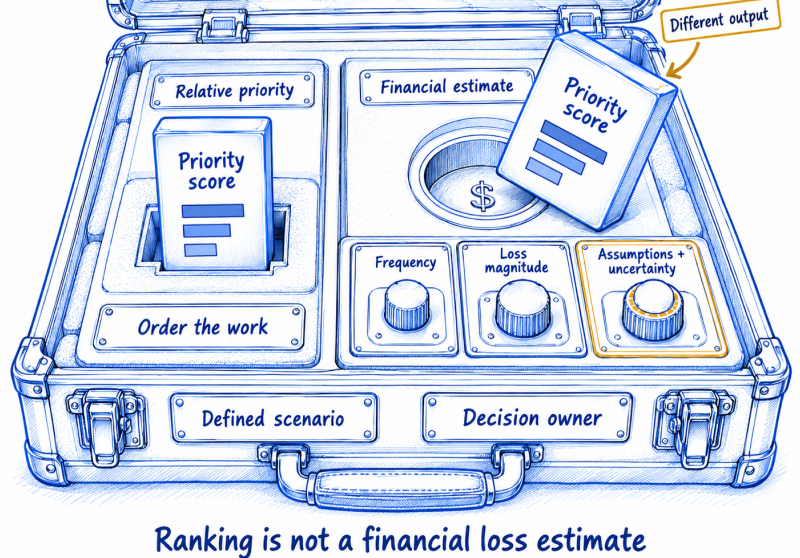
Cyber Risk Calculation Methods: Match the Output to the Decision
Categories: Continuous Control Monitoring, Cyber Risk Management, Risk Management
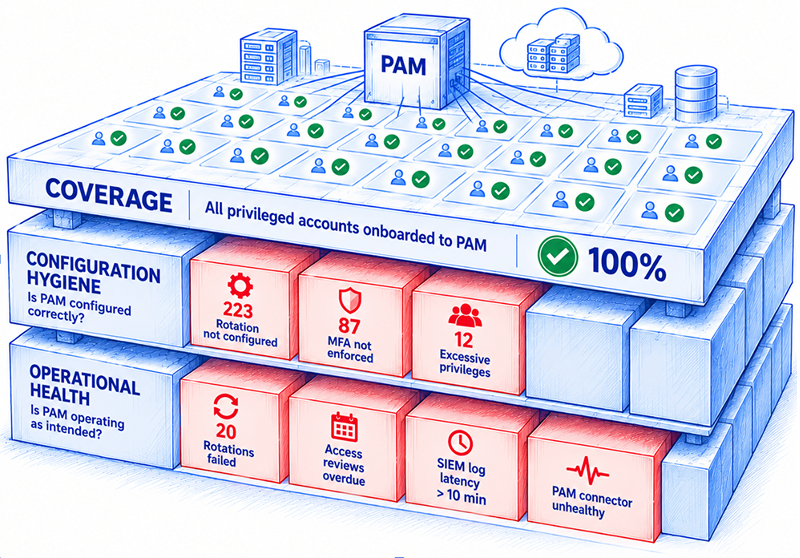
CBUAE C 1/2026: Monitoring and Testing Cybersecurity Controls

Categories: Continuous Control Monitoring, Financial Services, Regulatory Compliance
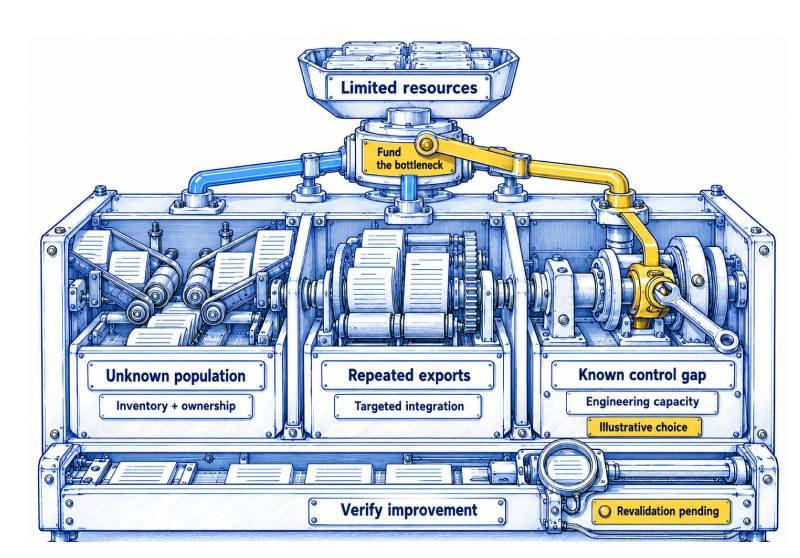
Security Governance on a Budget: Where Mid-Market Teams Should Invest First
Categories: Budget, Security Governance
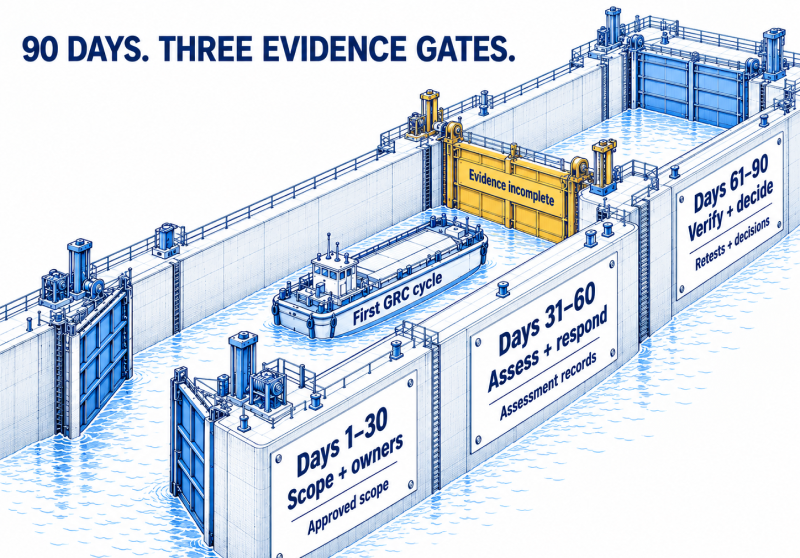
A 90-Day GRC Roadmap: From Scope and Ownership to Verified Controls Across Teams
Categories: GRC
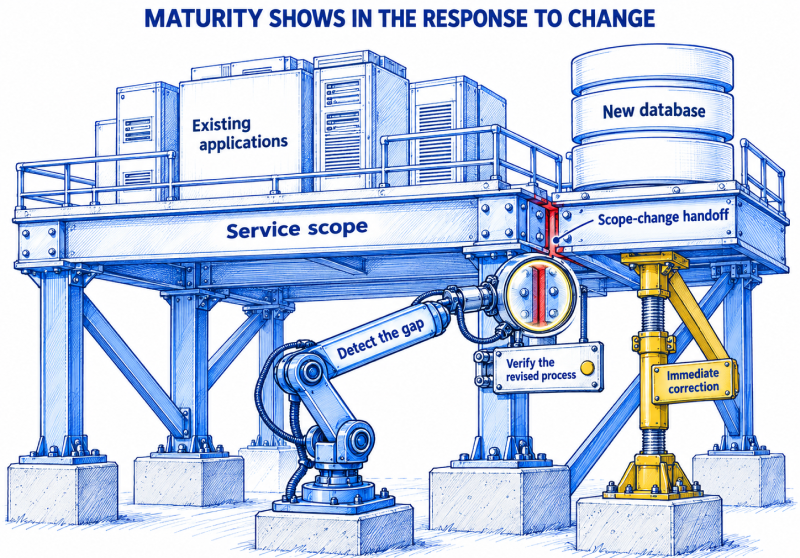
GRC Maturity That Holds Up Under Change: Align Evidence, Ownership and Decisions
Categories: Uncategorized
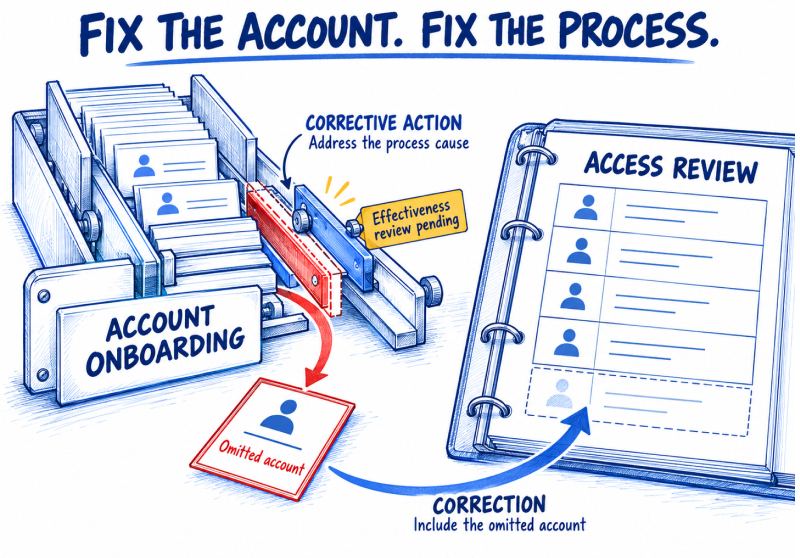
ISO 27001 Certification in 2026: Readiness, Audit Evidence and What Happens Next
Categories: Uncategorized
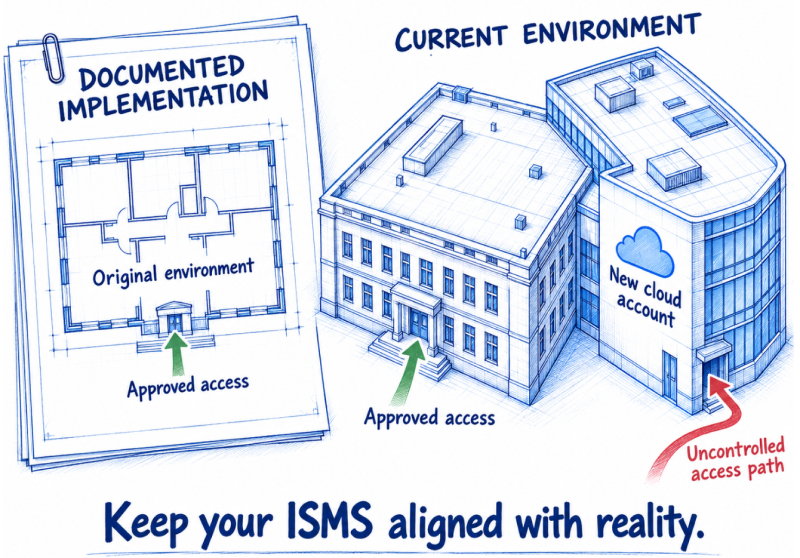
ISO 27001 in 2026: Keep Controls Aligned as Business Changes
Categories: Uncategorized
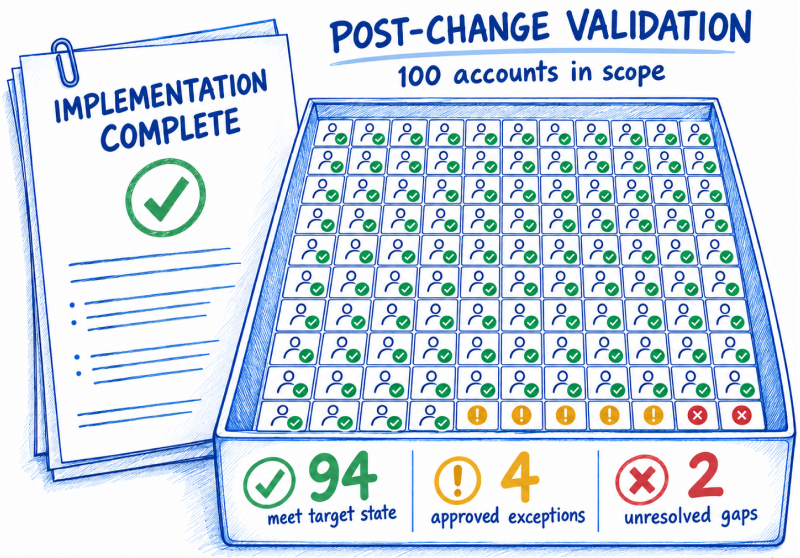
ISO 27001 Change Management: From Approval to Verified Outcome
Categories: Change Management, ISO 27001
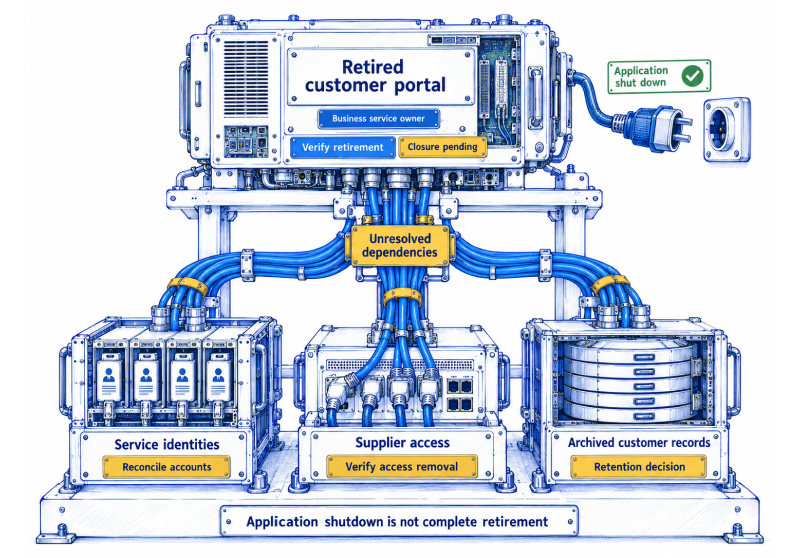
IT GRC: Keep Accountability Intact When Technology Changes
Categories: Uncategorized
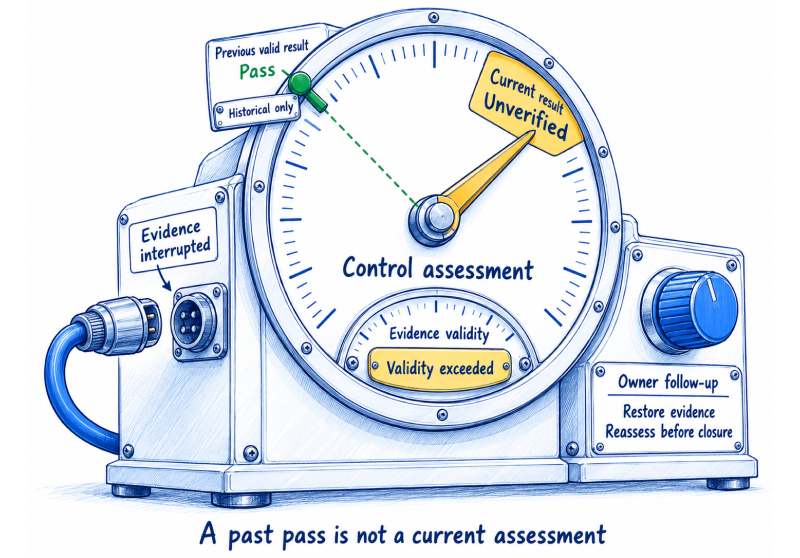
Compliance Monitoring in 2026: Detect Evidence Gaps and Verify Control Results
Categories: Compliance, Continuous Control Monitoring, GRC Automation
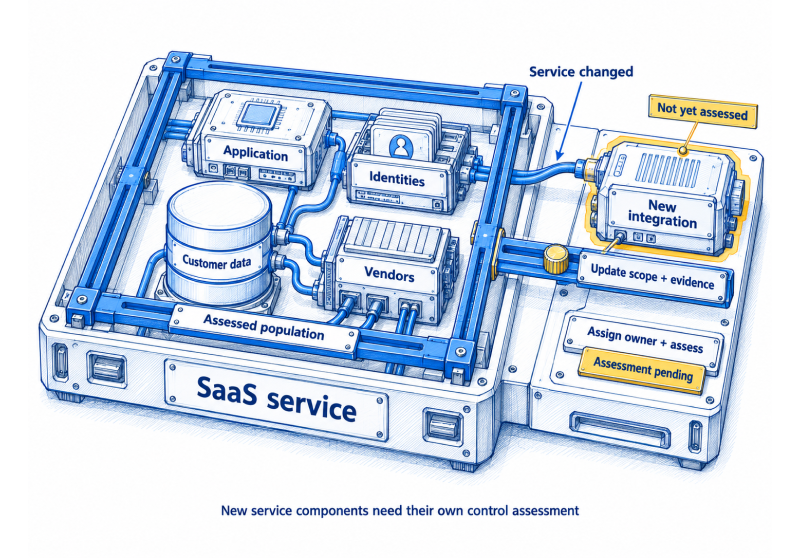
SaaS Compliance in 2026: A Checklist for Control Ownership and Clear Evidence
Categories: Compliance, Continuous Control Monitoring, GRC, SaaS Compliance
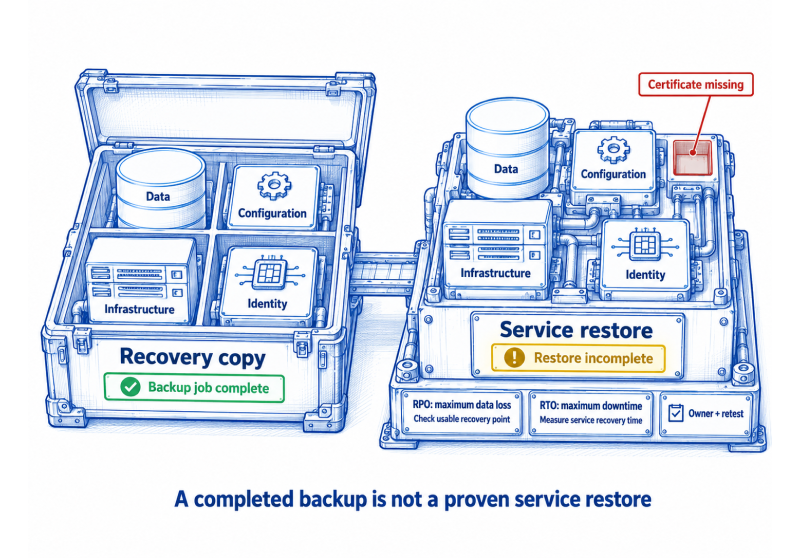
Backup Checklist in 2026: Verify Recovery for Security and Compliance Teams
Categories: Compliance, Cyber Risk Management, Risk Management
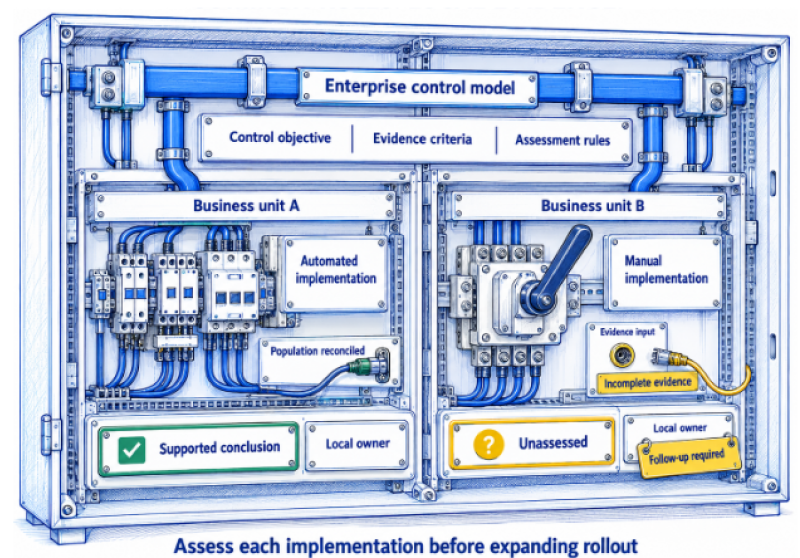
How to Roll Out Enterprise GRC: Prove the Model Before You Scale
Categories: Compliance, GRC, Risk Management
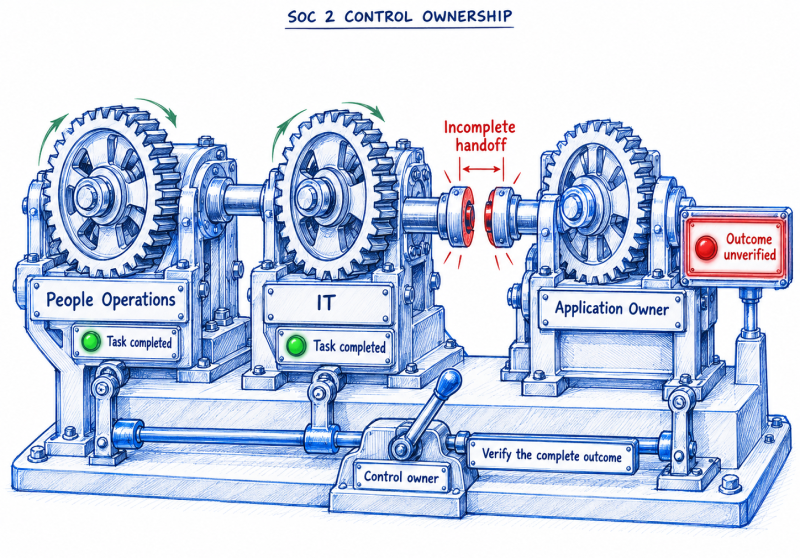
SOC 2 Control Ownership: Define Clear Roles and Validate Evidence Without a CISO
Categories: Compliance, GRC, SOC 2
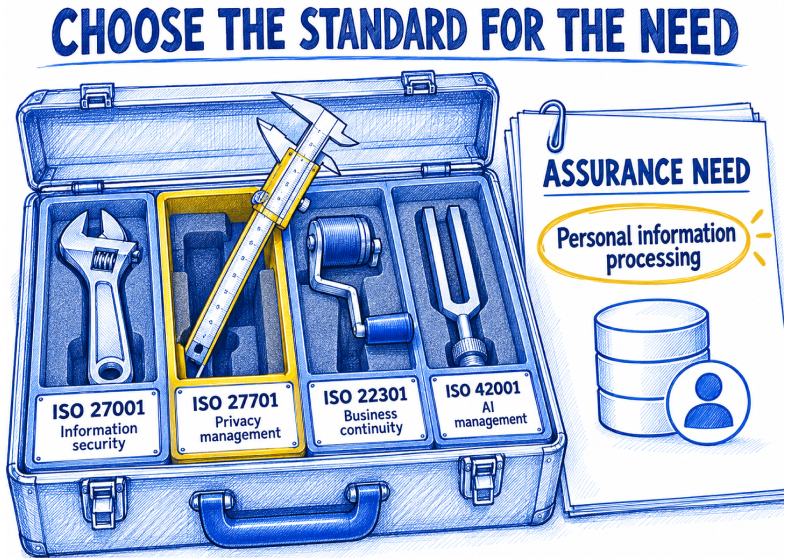
ISO Security Standards in 2026: Which Ones Matter for Your Organization?
Categories: Compliance, GRC, ISO 27001
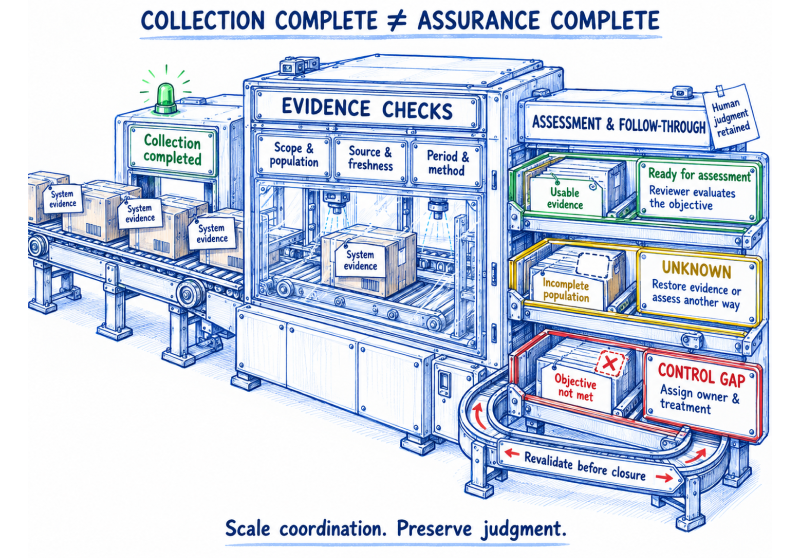
How Lean GRC Teams Can Scale Compliance Without Adding Headcount
Categories: #Continuous Compliance, #GRC Automation, #Security Governance
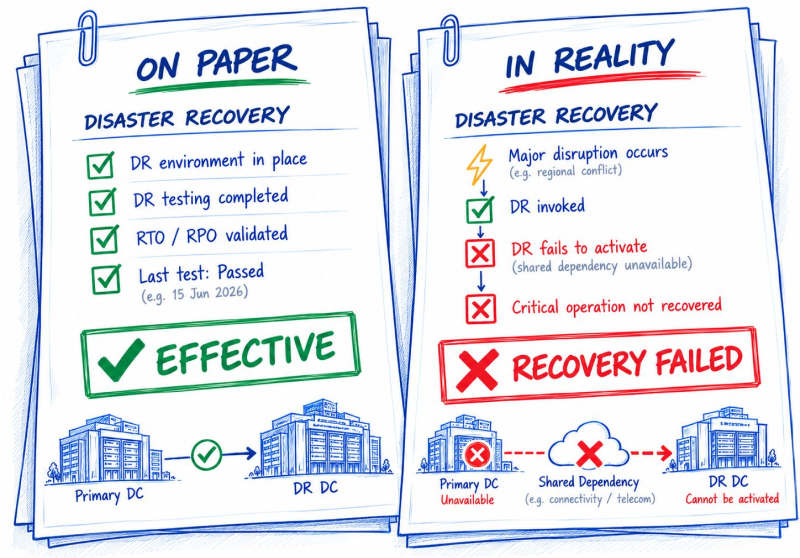
CBUAE Cybersecurity Compliance Checklist 2026: 10 Things CISOs Should Do Now
Categories: CBUAE Compliance, Continuous Control Monitoring, Cybersecurity Governance
What Is Continuous Assurance in Cybersecurity?
Categories: #Cyber Security
Why Compliance Doesn’t Equal Resilience

Categories: #compliance
Understanding RBI’s FREE-AI Framework – India’s Blueprint for Ethical AI Governance
Categories: #compliance, #Cyber Security, AI
DPDP Act & Rules 2025: The Compliance Readiness Checklist
Categories: #automation, #compliance
Why Has Risk Management Become Process Theater and How Do We Fix It?
Categories: #compliance, #Risk Management
Automating Security Questionnaires: How to Streamline Third-Party Risk Assessments
Categories: #Vulnerability Management
Unifying Remediation and Compliance with Integrated Incident Response
Categories: #automation, #compliance
The Rise of Adversarial AI Attacks & AI Security Best Practices to Stop them
Categories: AI
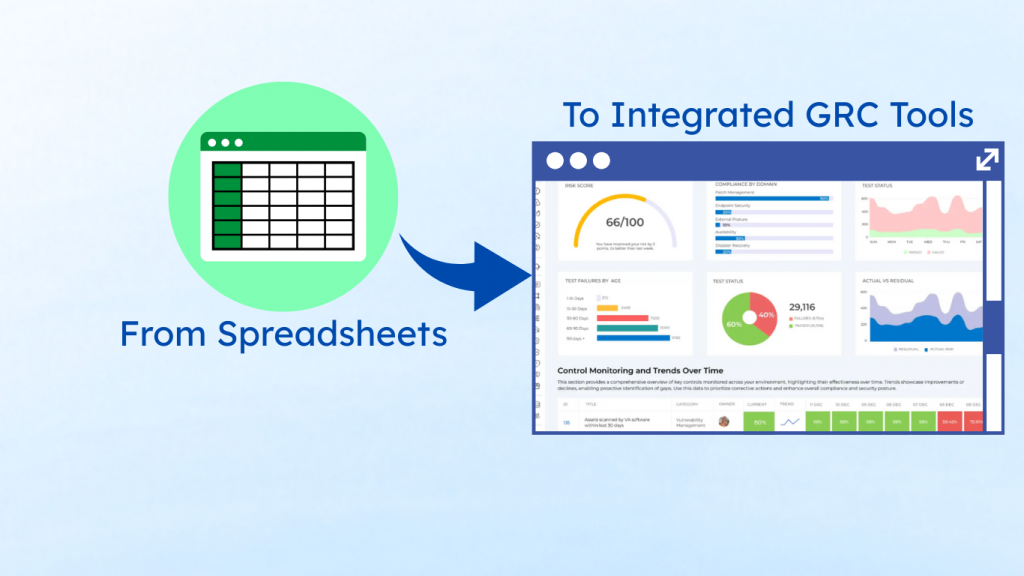
5 Reasons You Need to Move from Spreadsheets to GRC Tools for Compliance Management
Categories: #GRC
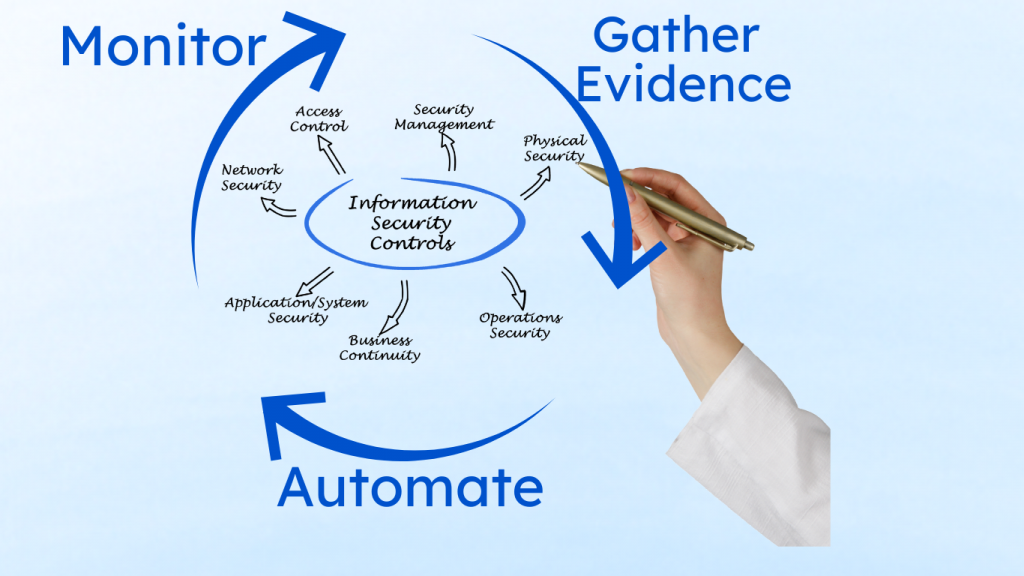
The Definitive Guide to Automated Controls Testing
Categories: #automation, #compliance
Turning Risk Registers from Static Records into Living Intelligence
Categories: #risk, #Risk Management
Understanding the Different Types of Security Controls (and Why They Matter)
Categories: #Cyber Security
The Evolution of PCI DSS: From v3.2.1 to v4.0
Categories: #automation, #compliance
Third-Party Risk Metrics: How to Track and Report
Categories: #Risk Management, #Vulnerability Management
Setting Up a GDPR Compliance Monitoring and Audit Program: Steps and Checklist
Categories: #compliance, #GDPR
How Cybersecurity Asset Management Improves Risk-Based Alerting and Threat Response
Categories: #Cyber Security
Automated Access Reviews: Strengthening Security, Simplifying Compliance
Categories: #Cyber Security, #Risk Management
CERT-In’s 2025 Cyber Audit Policy: What It Means for India’s Security Ecosystem
Categories: #compliance, #Cyber Security
Silent Threats, Loud Consequences: Why Most Breaches Start with a Missed Signal
Categories: #risk, #Vulnerability Management
From CMDB to Risk Engine: Turning Asset Data into Security Decision
Categories: #Cyber Security, #Vulnerability Management
A Complete Guide to Third-Party Security Assessment
Categories: #Cyber Security, #Risk Management
Is Your Security Stack Missing True Visibility?
Categories: #Cyber Security
Combating Alert Fatigue for SOC Teams with Impact-Based Risk Prioritization
Categories: #Cyber Security, #Risk Management, #Vulnerability Management
Connecting Risk and Remediation with Integrated Incident Response
Categories: Incident Response
Are You Boardroom-Ready? A CISO’s Guide to Cyber Risk Quantification and Security Maturity Assessment
Categories: #Cyber Security
Top 10 Early Warning Signs of Insider Threats Every Company Should Know
Categories: #Cyber Security, #Vulnerability Management
Modernizing Third-Party Risk Management with Continuous Monitoring
Categories: #risk, #Vulnerability Management
The Complete Guide to Data Center Security and Compliance (with an actionable checklist)
Categories: #automation, #Cyber Security
What is a Risk and Controls Matrix? A Beginner’s Guide
Categories: #risk, #Risk Management
Designing a Comprehensive Risk Mitigation Strategy: From Assessment to Action
Categories: #risk, #Risk Management
Cyber Risk in Banking: Evolving Threats and Adaptive Risk Management
Categories: #risk, #Risk Management, #Vulnerability Management
GRC Automation for Hybrid Infrastructure
Categories: #automation, #GRC
Cyber Risk Management Goals for a Zero-Trust World
Categories: #Cyber Security, #Risk Management
The GRC Metrics That Actually Matter
How to Prepare for a SOC 2 Type II Audit in Half the Time
Categories: #compliance, #SOC2
What to Include in a High-Impact Compliance Report (With Examples)
Categories: #automation, #compliance
10 Common Gaps in Enterprise Risk Assessments—and How to Close Them
Categories: #risk, #Risk Management
GRC Platform Selection Guide: What to Look for Based on Your Maturity Level
Categories: #automation, #compliance, #GRC
Cyber Security Regulatory Compliance in India: What You Need to Know
Categories: #compliance, #CSCRF, #DDPA
Cybersecurity Risk Assessment in Banking: A Strategic Guide with Risk Matrix Templates
Categories: #risk, #Risk Management
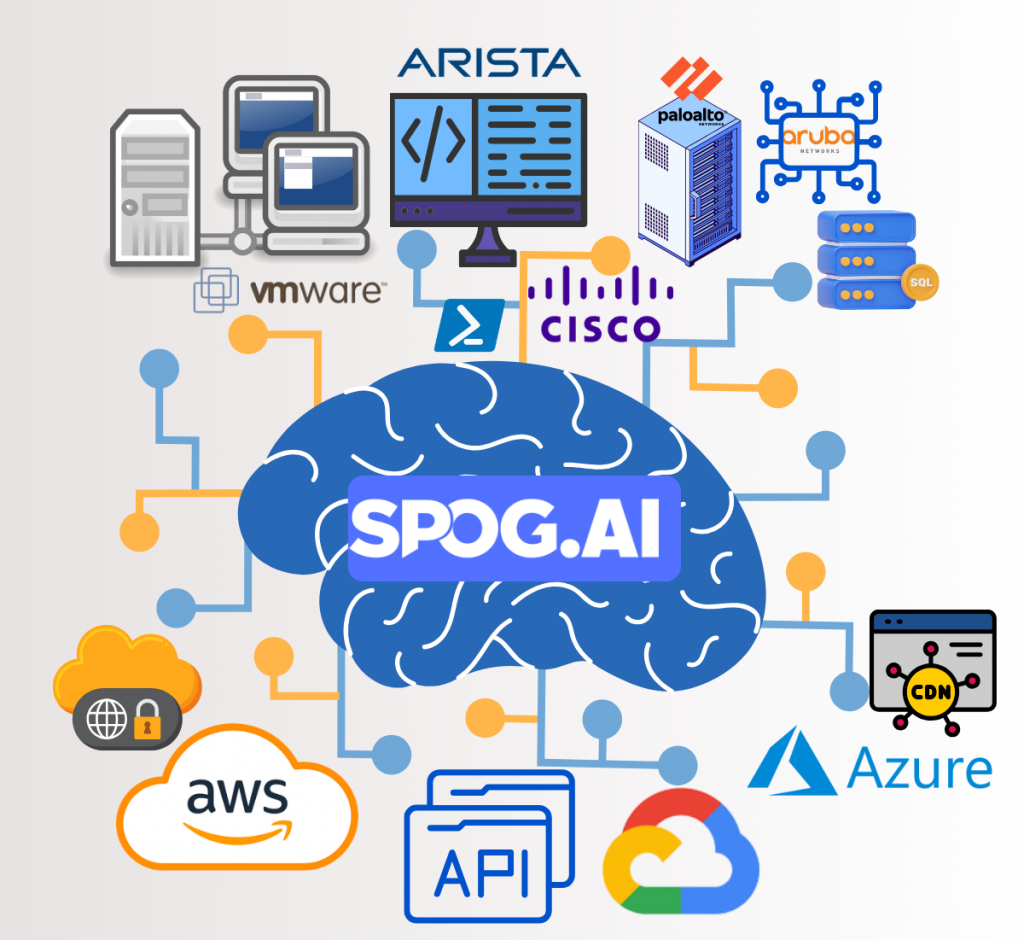
The Need for Hybrid GRC Integrations
Categories: #automation, #compliance

Risk Management vs Compliance Management: Which Should Be Your Priority?
Categories: #compliance, #Risk Management
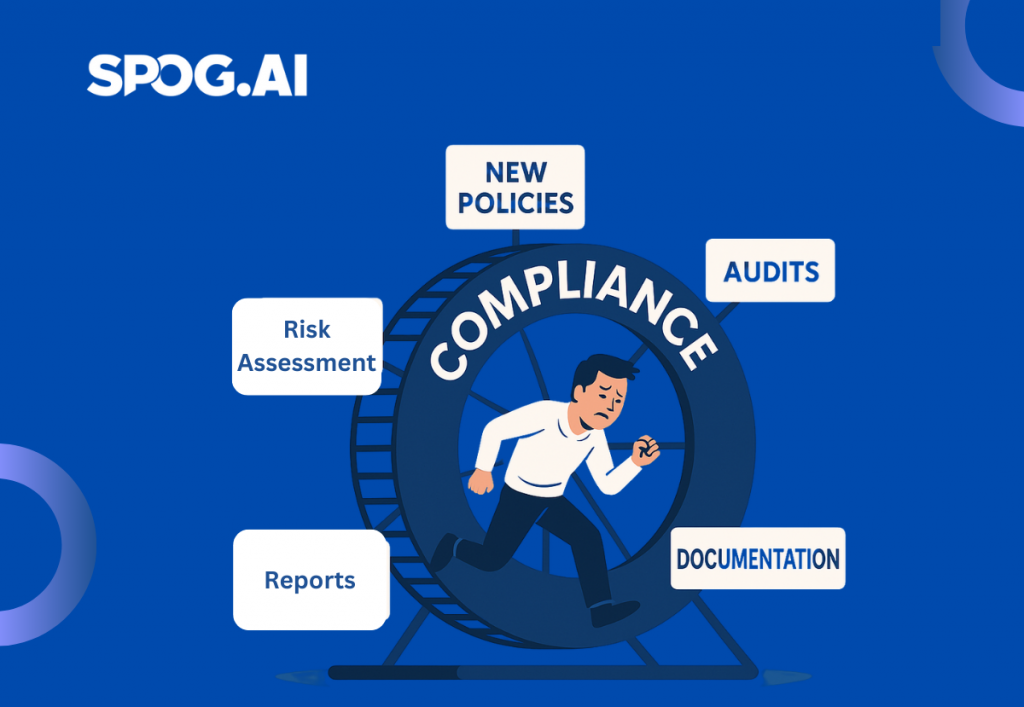
How Compliance Fatigue Undermines Security
Categories: #automation, #compliance, #Cyber Security

Moving Beyond Static Risk Management Frameworks to Continuous Control Monitoring
Categories: #risk, #Risk Management
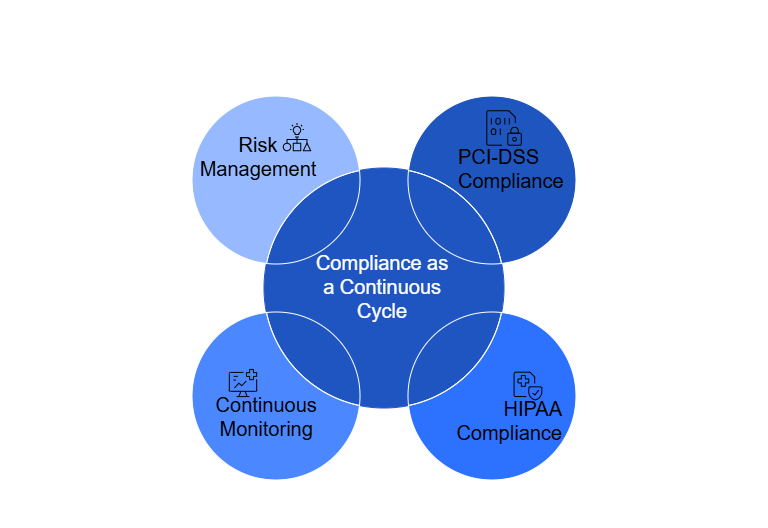
Compliance as a Continuous Cycle: Maintaining PCI-DSS, HIPAA, & More
Categories: #automation, #compliance
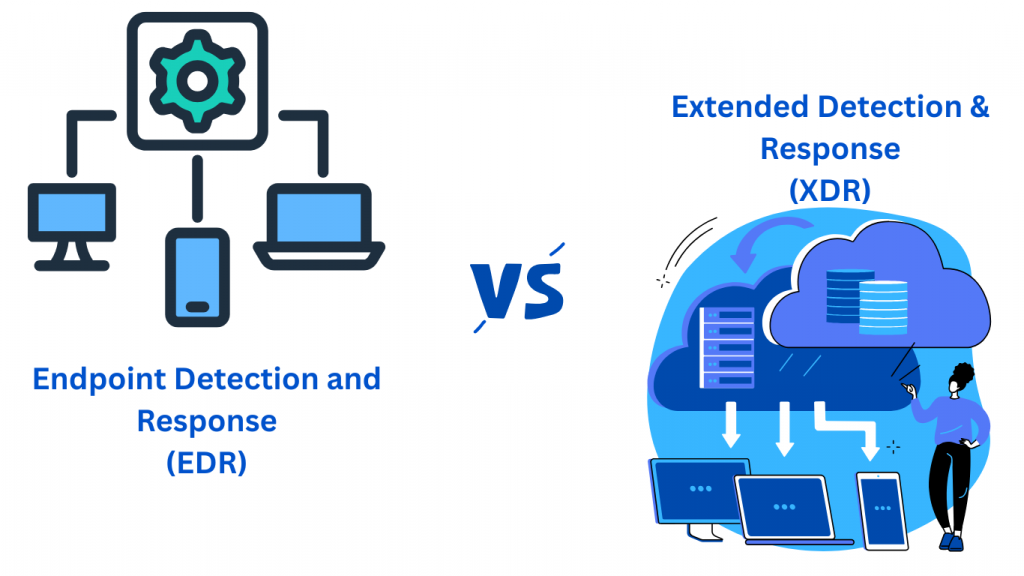
From EDR to XDR: Evaluating Tool Efficacy in Risk Assessments
Categories: #Cyber Security, #Risk Management
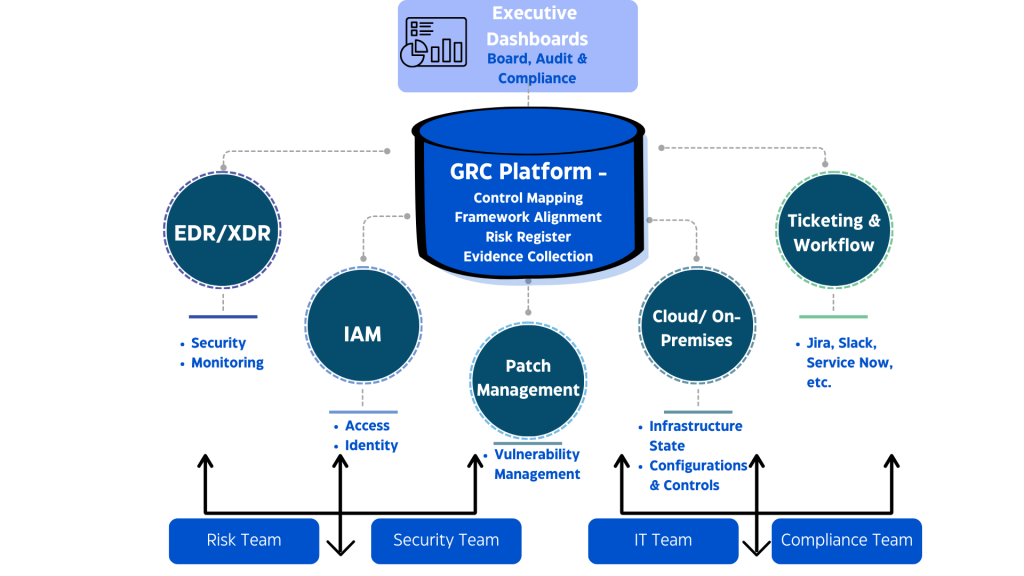
The Tech Stack for Ongoing Compliance: Integrations that Matter
Categories: #automation, #compliance
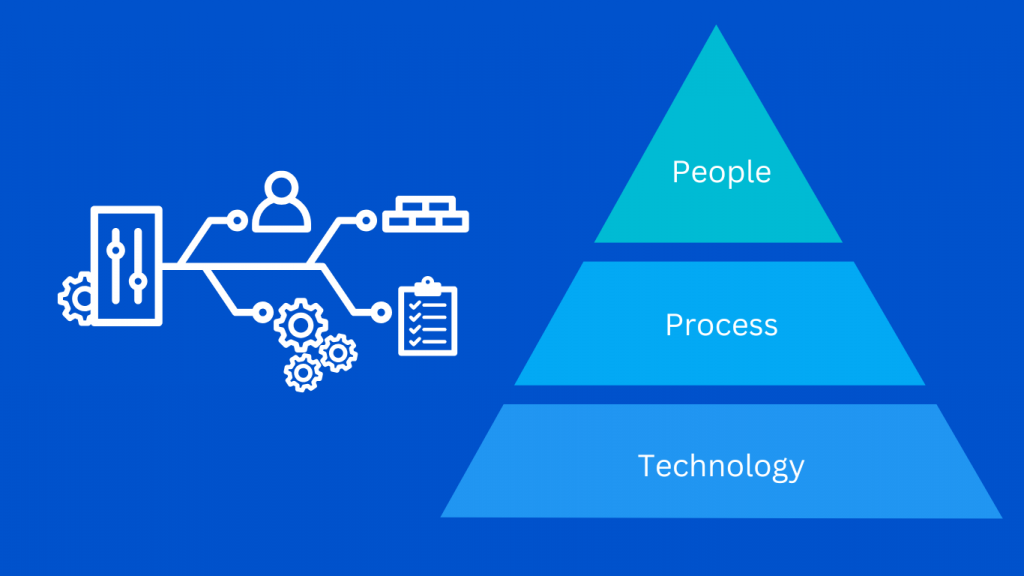
Building a Risk-Aware Culture: The Human Element in Security
Categories: #risk, #Risk Management
Navigating Multiple Frameworks: ISO 27001, SOC 2, GDPR, and Beyond
Categories: #compliance
Quantifying Cyber Threats: Advanced Techniques for Risk Identification
Categories: #Risk Management, #Vulnerability Management
The ROI of Real-Time Compliance: Cost Savings and Risk Reduction
Categories: #compliance
Conducting a Holistic Risk Audit: Key Steps & Best Practices
Categories: #risk, #Risk Management
Continuous Compliance Demystified: From Checklists to Real-Time Insights
Categories: #automation, #compliance
Measuring Organizational Risk Maturity: An In-Depth Framework Overview
Categories: #risk, #Risk Management
Top 10 Vulnerability Management Metrics you need to be tracking
Categories: #Vulnerability Management
SEBI CSCRF: The Ultimate Guide for SEBI-Regulated Entities
Categories: #CSCRF
GRC Silos Cost More Than You Think – Here’s Why
Categories: #GRC
AI Compliance Frameworks: Why They Matter and What You Need to Know
Categories: #compliance
ISO 27001:2022 Update – Are You Ready for the New Compliance Requirements?

Categories: #ISO 27001